
Ressources
Nos blogs
Découvrez des stratégies, des innovations et des conseils qui vous aident à naviguer dans le paysage numérique et à rester compétitif.
Dernier articleConformité
GRC : garantir la conformité aux normes SOC 2 et HIPAA dans les pipelines DevSecOps pilotés par l’IA
Découvrez comment assurer la conformité SOC 2 et HIPAA à travers les pipelines DevSecOps pilotés par l'IA avec une gouvernance automatisée, une surveillance continue et des contrôles GRC sécurisés.
Articles
Conformité3 leviers stratégiques de conformité pour faire de SOC 2 et HIPAA un avantage concurrentiel
Découvrez 3 leviers de conformité essentiels pour transformer la conformité réglementaire (SOC 2, HIPAA) en moteur de croissance avec une approche DevSecOps.Conformité
ChatGPT décrypte la loi 25 : comprendre la protection des données personnelles au Québec
Pour mieux comprendre la « Loi 25 », j’ai utilisé ChatGPT pour lire le document législatif et obtenir un résumé. ChatGPT, avec son analyse de texte avancéeConformité
Solutions de cybersécurité pour les entreprises : 5 contrôles de sécurité essentiels lors de l’acquisition d’une entreprise au Québec
Découvrez les solutions de cybersécurité pour les entreprises et les cinq contrôles de sécurité essentiels à effectuer lors de l'acquisition d'une entreprise. Conseils d'experts de Data Next Step.Conformité
Loi 25 sur la portabilité des données : Date limite du 22 septembre 2024 pour les entreprises québécoises
Les exigences de la loi 25 en matière de portabilité des données entreront en vigueur le 22 septembre 2024. Découvrez comment les entreprises québécoises peuvent se préparer, rester conformes et réduire les risques.Conformité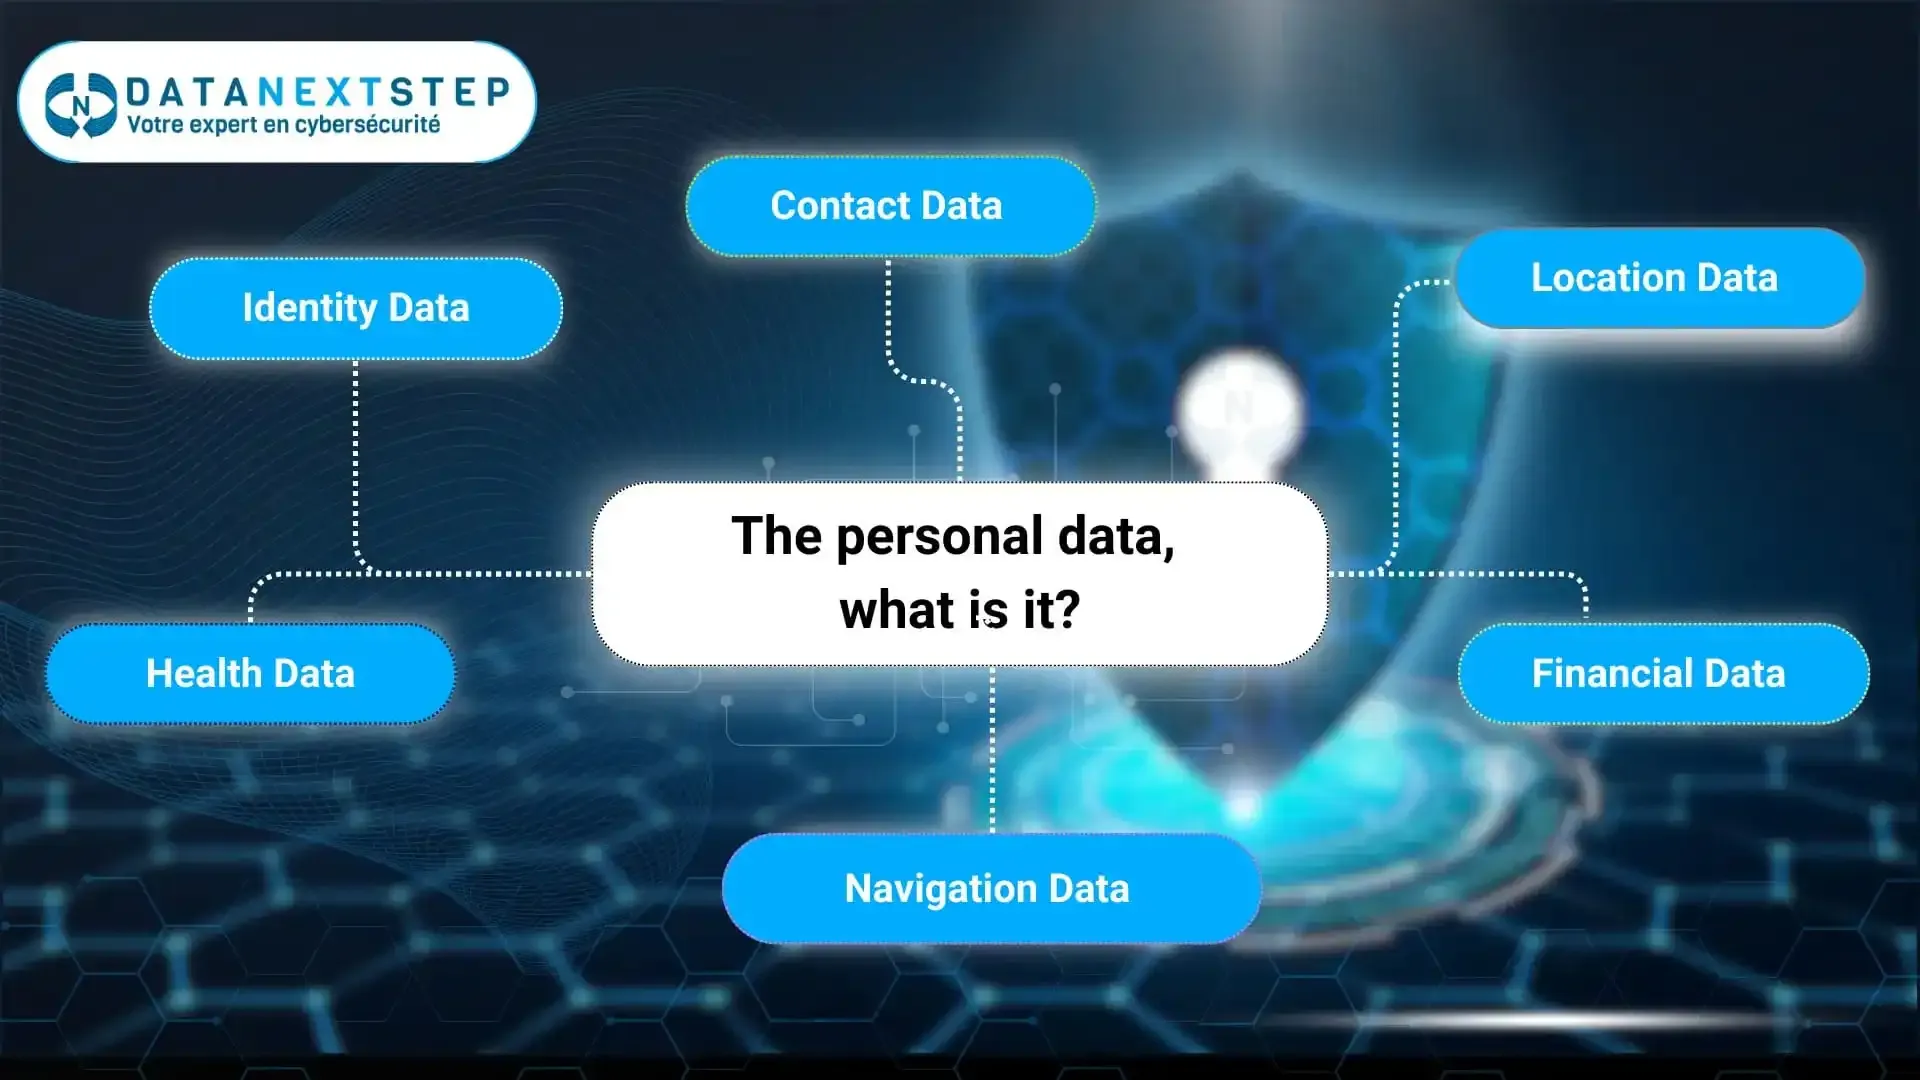
Audit de sécurité informatique
Des audits de sécurité informatique réguliers, la formation et la planification des incidents aident les entreprises canadiennes à protéger leurs données.
Besoin d’un expert ?
Que ce soit pour une urgence ou pour assurer la réussite de votre projet
Nous protégeons vos données à chaque étape.